Gemini 3.8 Flash Cyber 是 Google 在 2026 年 9 月 2 日發布的 Gemini 3.8 Flash 網路安全專用版本。它專為防禦性安全工作打造——發現、解釋並協助修補漏洞——Google 在內部漏洞發現基準測試中報告了不錯的成績。但它並不能像通用對話模型那樣直接填進 Glarity 的「自訂模型」設定。以下說明原因,以及如果你只是想用它處理日常瀏覽任務該怎麼辦。
它和常規版本有什麼不同
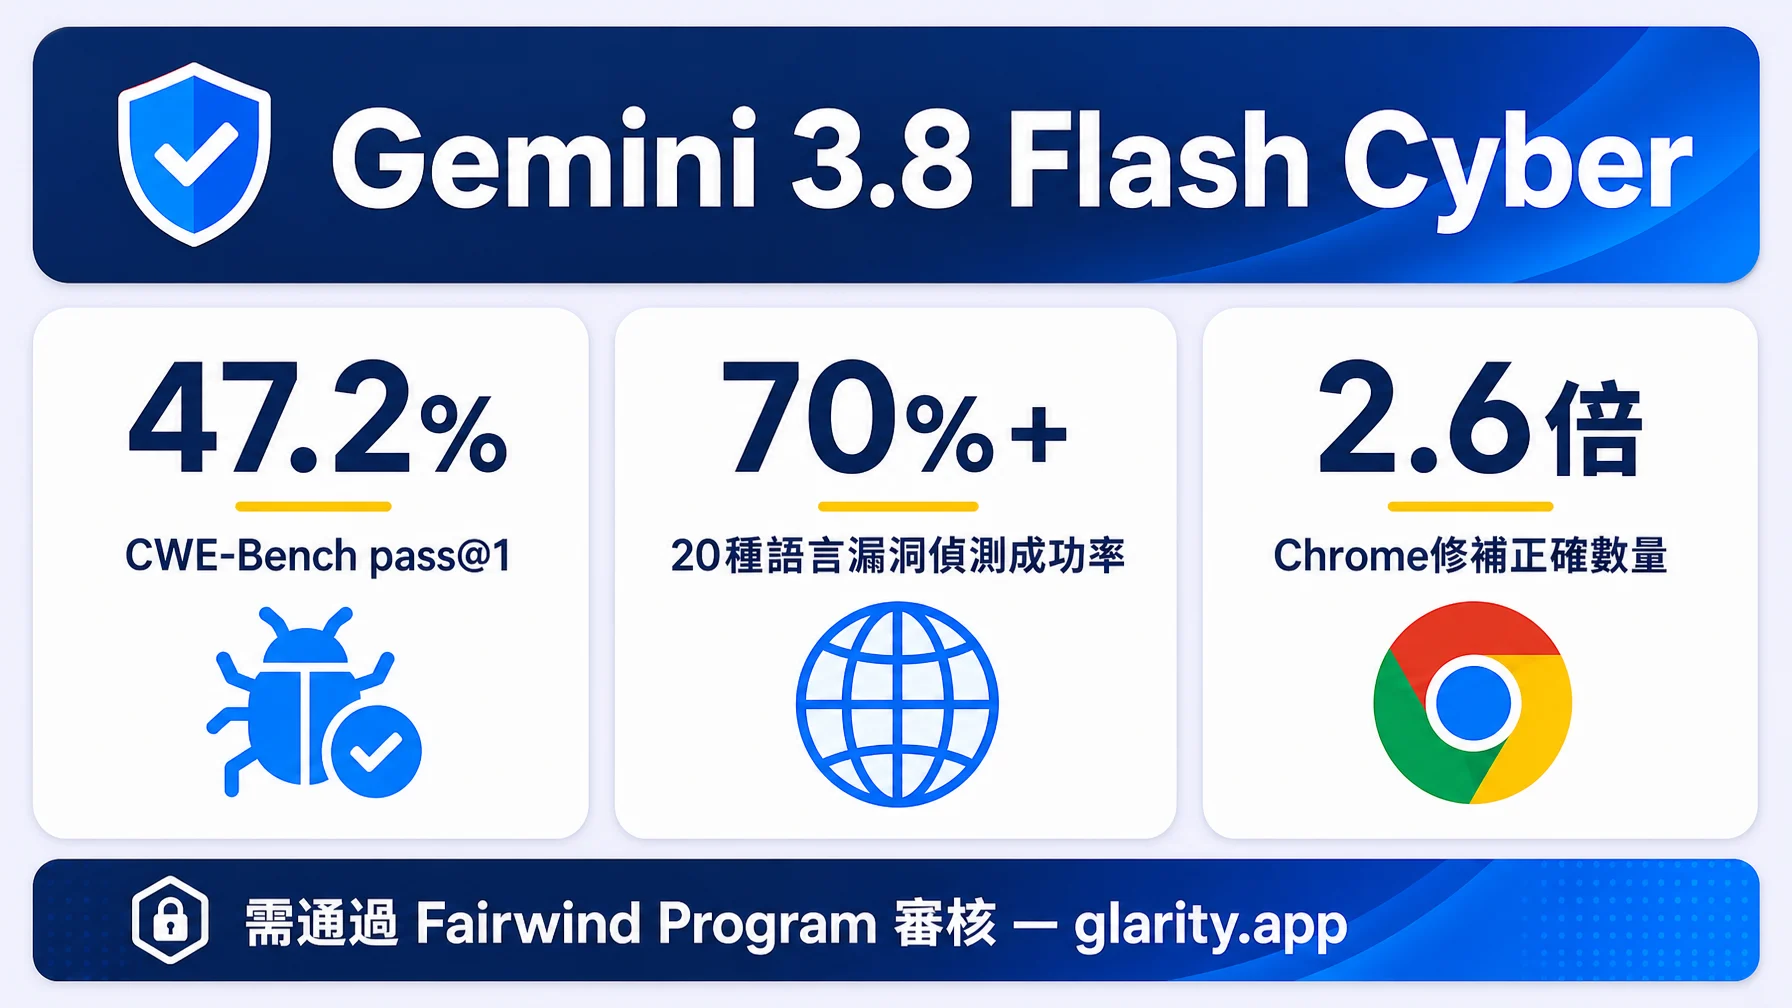
常規的 Gemini 3.8 Flash 是透過標準 Gemini API 提供的通用模型,按 Google 公開費率,2026 年底前每百萬輸入 token $0.75、輸出 token $3.75。Flash Cyber 是基於同一基礎模型的獨立部署,搭配 Google 的 CodeMender 系統,在受控雲端環境中運行,採用比公開模型更寬鬆的網路安全緩解策略。Google 報告稱,它在內部多語言漏洞偵測基準測試中得分超過 70%,在 CWE-Bench 上 pass@1 達到 47.2%——但這些數字描述的是這個受限部署,不是公開的 Flash 模型,而且來自 Google 自身測試,並非獨立驗證。
為什麼無法接入 Glarity
Glarity 的設定 → 一般 → 連接 AI 面板接受任何暴露 OpenAI 相容 /chat/completions 端點並提供標準 API 金鑰的廠商——Grok 或 Gemini 3.8 Flash 之類的教學正是靠這個機制運作的。Flash Cyber 無法符合這個形態,原因有兩個:
- 沒有公開 API 金鑰。 存取權限透過 Google 的 Fairwind 計畫授予,僅限於政府機構、關鍵基礎設施運營方、軟體維護者和經過審核的安全合作夥伴——並非面向一般開發者或消費者。
- 沒有公開的模型 ID、上下文視窗或定價。 Google 沒有像標準 Flash 模型那樣為 Flash Cyber 發布 API 介面,因為它並不打算作為獨立聊天助理被呼叫,而是作為組織自有雲端環境中受控的「發現-修補-驗證」工作流程的一部分部署。
即使你擁有 Fairwind 存取權限,Glarity 的「模型」或「API 主機」欄位裡也沒有東西可填——這個受限部署並未以通用聊天端點的形式對外暴露。
Glarity 裡該用什麼替代
如果你想在 Glarity 的翻譯和摘要功能裡用一個快速、低成本的 Google 模型,應該接入的是公開可用的Gemini 3.8 Flash——具體設定請參考 Glarity 現有的教學。如果你對 Flash Cyber 的興趣純粹在於安全研究,那應該由你所在組織的安全團隊直接與 Google 對接,而不是透過瀏覽器擴充功能來實現。
常見問題
Gemini 3.8 Flash Cyber 是否對公眾開放?不是。它僅限 Fairwind 計畫——政府機構、關鍵基礎設施運營方、軟體維護者和經過審核的安全合作夥伴。沒有面向公眾或開發者的一般存取渠道。
它有自己的定價或上下文視窗嗎? Google 沒有為 Flash Cyber 公開這兩項資料。你在別處看到的每百萬 token $0.75/$3.75 費率,屬於公開可用的標準版 Gemini 3.8 Flash,不屬於 Cyber 版本。
申請 Fairwind 存取權限後能在 Glarity 裡用它嗎?即使拿到 Fairwind 存取權限,Flash Cyber 也不會以可插拔的聊天端點形式暴露——它部署在受控工作流程中,不是瀏覽器擴充功能能直接對接的對象。
日常 Glarity 摘要場景該用什麼替代?透過 Glarity 的「自訂模型」設定接入標準版 Gemini 3.8 Flash,即可以公開、實惠的費率覆蓋翻譯、頁面摘要和 YouTube 摘要。
Glarity 編輯部專注於 AI 搜尋、影片摘要與瀏覽器效率技巧。