Gemini 3.8 Flash Cyber 是谷歌在 2026 年 9 月 2 日发布的 Gemini 3.8 Flash 网络安全专用版本。它专为防御性安全工作打造——发现、解释并协助修补漏洞——谷歌在内部漏洞发现基准测试中报告了不错的成绩。但它并不能像通用对话模型那样直接填进 Glarity 的"自定义模型"设置。以下解释原因,以及如果你只是想用它处理日常浏览任务该怎么办。
它和常规版本有什么不同
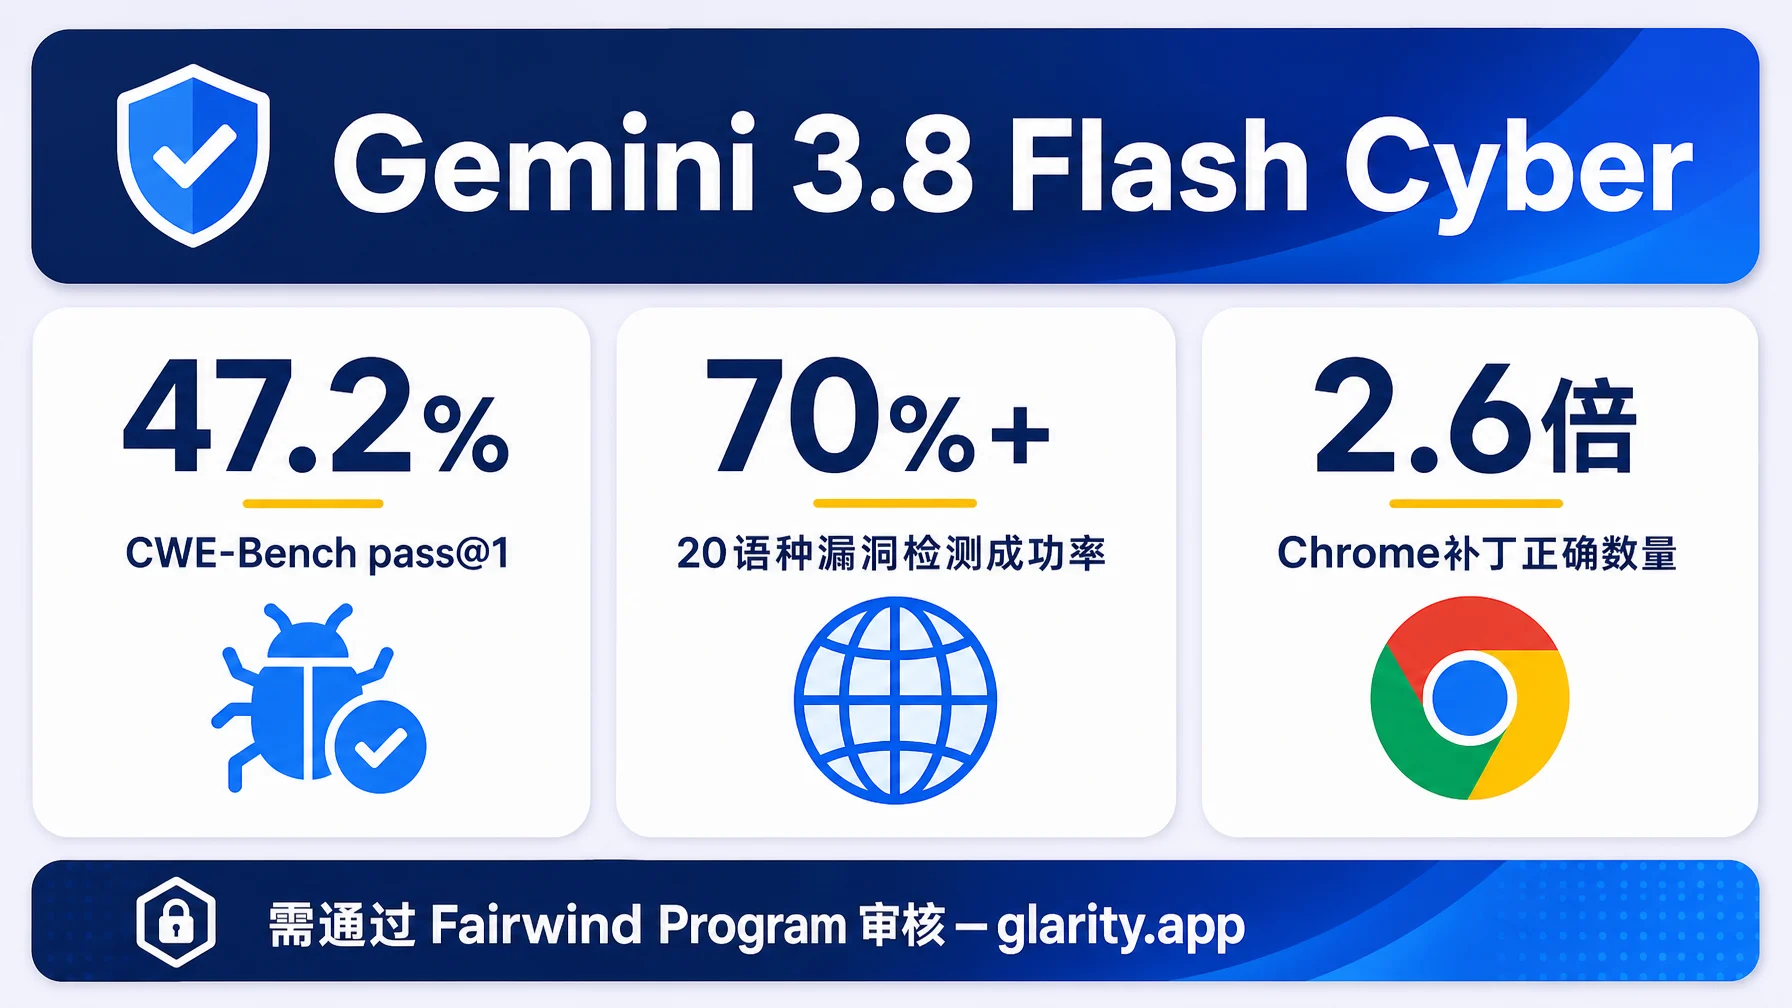
常规的 Gemini 3.8 Flash 是通过标准 Gemini API 提供的通用模型,按谷歌公开费率,2026 年底前每百万输入 token $0.75、输出 token $3.75。Flash Cyber 是基于同一基础模型的独立部署,搭配谷歌的 CodeMender 系统,在受控云环境中运行,采用比公开模型更宽松的网络安全缓解策略。谷歌报告称,它在内部多语言漏洞检测基准测试中得分超过 70%,在 CWE-Bench 上 pass@1 达到 47.2%——但这些数字描述的是这个受限部署,不是公开的 Flash 模型,而且来自谷歌自身测试,并非独立验证。
为什么无法接入 Glarity
Glarity 的设置 → 通用 → 连接 AI 面板接受任何暴露 OpenAI 兼容 /chat/completions 端点并提供标准 API 密钥的厂商——Grok 或 Gemini 3.8 Flash 之类的教程正是靠这个机制运作的。Flash Cyber 无法满足这个形态,原因有两个:
- 没有公开 API 密钥。 访问权限通过谷歌的 Fairwind 计划授予,仅限于政府机构、关键基础设施运营方、软件维护者和经过审核的安全合作伙伴——并非面向普通开发者或消费者。
- 没有公开的模型 ID、上下文窗口或定价。 谷歌没有像标准 Flash 模型那样为 Flash Cyber 发布 API 接口,因为它并不打算作为独立聊天助手被调用,而是作为组织自有云环境中受控的"发现-修补-验证"工作流的一部分部署。
即使你拥有 Fairwind 访问权限,Glarity 的"模型"或"API 主机"字段里也没有东西可填——这个受限部署并未以通用聊天端点的形式对外暴露。
Glarity 里该用什么替代
如果你想在 Glarity 的翻译和总结功能里用一个快速、低成本的谷歌模型,应该接入的是公开可用的Gemini 3.8 Flash——具体配置请参考 Glarity 现有的教程。如果你对 Flash Cyber 的兴趣纯粹在于安全研究,那应该由你所在组织的安全团队直接与谷歌对接,而不是通过浏览器扩展来实现。
常见问题
Gemini 3.8 Flash Cyber 是否对公众开放?不是。它仅限 Fairwind 计划——政府机构、关键基础设施运营方、软件维护者和经过审核的安全合作伙伴。没有面向公众或开发者的普通访问渠道。
它有自己的定价或上下文窗口吗?谷歌没有为 Flash Cyber 公开这两项数据。你在别处看到的每百万 token $0.75/$3.75 费率,属于公开可用的标准版 Gemini 3.8 Flash,不属于 Cyber 版本。
申请 Fairwind 访问权限后能在 Glarity 里用它吗?即使拿到 Fairwind 访问权限,Flash Cyber 也不会以可插拔的聊天端点形式暴露——它部署在受控工作流中,不是浏览器扩展能直接对接的对象。
日常 Glarity 总结场景该用什么替代?通过 Glarity 的"自定义模型"设置接入标准版 Gemini 3.8 Flash,即可以公开、实惠的费率覆盖翻译、页面总结和 YouTube 总结。
Glarity 编辑部专注于 AI 搜索、视频总结与浏览器效率技巧。